Digitale weerbaarheid: waarom die 7,1 misleidend is
Nederlandse organisaties geven hun digitale weerbaarheid een 7,1, maar worstelen met monitoring, crisisoefeningen en ketenbeveiliging. IT- en securityprofessionals zien meer risico’s dan het management en waarschuwen dat de basis nog niet op orde is.
Nederlandse organisaties beoordelen hun digitale weerbaarheid gemiddeld met een 7,1. Toch schieten de monitoring van digitale dreigingen, crisisoefeningen en ketenbeveiliging tekort. Dit blijkt uit het KPN-onderzoek Cyberweerbaar Nederland 2026 onder meer dan 250 IT- en securityprofessionals uit grote organisaties in vitale sectoren als energie, zorg, overheid en financiële dienstverlening. De score laat zien dat organisaties stappen zetten, maar ook dat verdere versterking nodig blijft. Het op orde brengen van deze fundamenten speelt een belangrijke rol, zeker in sectoren waar uitval of verstoring directe impact heeft op essentiële diensten.
Chantal Vergouw, Chief Business Market en lid van de Raad van Bestuur bij KPN:
“Het onderzoek legt een opvallend verschil bloot: IT- en securityprofessionals, die dagelijks onze systemen draaiende houden, beoordelen de volwassenheid van hun organisatie structureel lager dan het management. Zij zien waar het wringt: governance, security monitoring en crisisplanning. Cyberweerbaarheid staat of valt met duidelijk belegd eigenaarschap en besluitvorming. Ontbreekt dit dan blijven kwetsbaarheden liggen en worden incidenten ad-hoc opgelost. Dat bevestigt wat we allemaal voelen: er is werk te doen.”
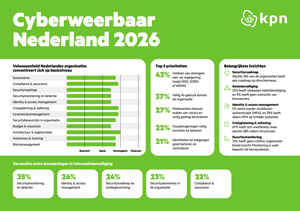
Top 5 strategische prioriteiten
1. Voldoen aan strengere wet- en regelgeving? (43%)
2. Zorgen voor veilig AI gebruik binnen de organisatie (37%)
3. Medewerkers bewust maken van risico’s en veilig gedrag bevorderen (27%)
4. Cloudomgevingen veilig inrichten en beheren (22%)
5. Identiteiten en toegangen goed beheren en controleren (21%)
Het voldoen aan strengere Europese wet- en regelgeving wordt het vaakst genoemd als prioriteit. Ook laat het onderzoek zien dat organisaties al volop experimenteren met AI, terwijl governance rond verantwoordelijkheden, monitoring en besluitvorming nog niet altijd is ingericht. Dreigingen als phishing, ransomware en social engineering leiden ertoe dat het vergroten van het bewustzijn onder medewerkers veel aandacht krijgt. Daarnaast onderstreept de nadruk op cloudbeveiliging en toegangsbeheer dat organisaties grip willen houden op hun digitale omgeving.
Grootste risico’s volgens professionals in de praktijk
Naast de strategische prioriteiten signaleren professionals meerdere risico’s in de dagelijkse praktijk. Menselijk gedrag wordt daarbij vaak genoemd: klikgedrag, beperkt bewustzijn en optimisme-bias leiden regelmatig tot incidenten, mede doordat training en opvolging niet altijd structureel zijn ingericht. Ook het gebruik van AI brengt nieuwe aandachtspunten met zich mee, zoals ongecontroleerd gebruik van tools, risico’s rond data, misleiding en AI-aanvallen. Daarnaast hebben veel organisaties beperkt zicht op leveranciers en SaaS-diensten, waardoor ketenrisico’s onderbelicht blijven. Verouderde systemen, ongeautoriseerde tools en gebrek aan eigenaarschap vergroten het aanvalsoppervlak, terwijl onduidelijke rolverdeling en onvoldoende geborgde governance het structureel beheersen van risico’s bemoeilijken.
Bij het versterken van digitale weerbaarheid spelen signalering en voorbereiding een belangrijke rol. Een derde van de organisaties monitort digitale dreigingen onvoldoende of slechts basaal, waardoor incidenten vaak laat worden ontdekt. Daarnaast oefent 30 procent nooit of nauwelijks met cyberincidenten, terwijl 67 procent aangeeft zich voorbereid te voelen.
Aanbevelingen voor structurele weerbaarheid
De onderzoeksresultaten laten zien dat verdere versterking van cyberweerbaarheid vooral zit in het concreet organiseren van de basis en het dagelijks handelen. Organisaties die vooruitgang boeken, zorgen voor grip op toegangsbeheer, updates en monitoring, en betrekken leveranciers en ketenpartners daarbij structureel. Ook duidelijk belegd eigenaarschap en bestuurlijke betrokkenheid blijken belangrijk: wanneer risico’s expliciet worden besproken en afgewogen op bestuursniveau, kunnen verantwoordelijkheden helderder worden belegd en sneller worden opgevolgd.
Daarnaast maakt regelmatig oefenen met realistische incident¬scenario’s het verschil, omdat plannen pas waarde krijgen wanneer ze in de praktijk zijn getest. Tot slot vraagt het toenemende gebruik van AI om heldere richtlijnen en bewust gebruik, zodat medewerkers veilig kunnen werken zonder nieuwe kwetsbaarheden te introduceren. Structurele cyberweerbaarheid vraagt om een investering in tijd, inzet en budget. Van de respondenten geeft 38 procent aan dat het huidige securitybudget onvoldoende is, terwijl twee derde verwacht dat het budget in de komende periode zal stijgen. Voor de komende twaalf maanden verwachten organisaties vooral extra te investeren in securitymonitoring en detectie (35 procent), identity & access management (26 procent) en het ontwikkelen van een securityroadmap en strategievorming (24 procent).
Infographic Cyberweerbaarheid Nederland (KPN 2026)
Over het onderzoek
Het onderzoek Cyberweerbaar Nederland 2026 is uitgevoerd door Security Innovation Stories in opdracht van KPN. De publicatie van Cyberweerbaar Nederland 2026 valt samen met NLSecure[ID], dat plaatsvindt op dinsdag 20 januari 2026. Tijdens dit jaarlijkse event komen bestuurders, IT- en securityprofessionals samen rond het thema digitale weerbaarheid. Het onderzoek bestaat uit een combinatie van 19 diepte-interviews met CISO’s, CIO’s en securityverantwoordelijken en een kwantitatieve survey onder meer dan 250 IT- en securityprofessionals. De respondenten zijn werkzaam bij middelgrote en grote organisaties, veelal actief in sectoren die behoren tot de vitale infrastructuur, waaronder overheid, zorg, industrie, energie, transport & logistiek en financiële dienstverlening.
Dit artikel is een ingezonden persbericht en valt buiten de verantwoordelijkheid van de redactie.
Fouten in een Whk-beschikking kunnen meerdere premiejaren beïnvloeden, maar correctiemogelijkheden zijn niet onbeperkt. Tijdige controle voorkomt dat mogelijke financiële voordelen door verjaring verloren gaan.
Onderzoek van Dynamic People toont dat volledige AI-autonomie een illusie is: managers houden besluiten over ontslag en contracten liever zelf in de hand.
Onderzoek van Learned toont aan dat ruim 30% van de werkenden vindt dat de luidste collega het meest verdient en 77% de Wet Loontransparantie niet kent.
Met HRcommunity maken we het werkveld iedere dag een stukje beter en mooier. Meld je gratis aan als lid, maak verbinding, haal én breng kennis, maak je eigen ledenprofiel, connect met andere leden en meer.
PUBLICEER
Heb je een uniek en interessant artikel geschreven en denk je dat deze interessant kan zijn voor de leden van HRcommunity? Stuur deze dan in via het formulier en wij gaan er mee aan de slag.